币安与Bybit:63亿美元转出事件敲响EIP-7702签名授权警报
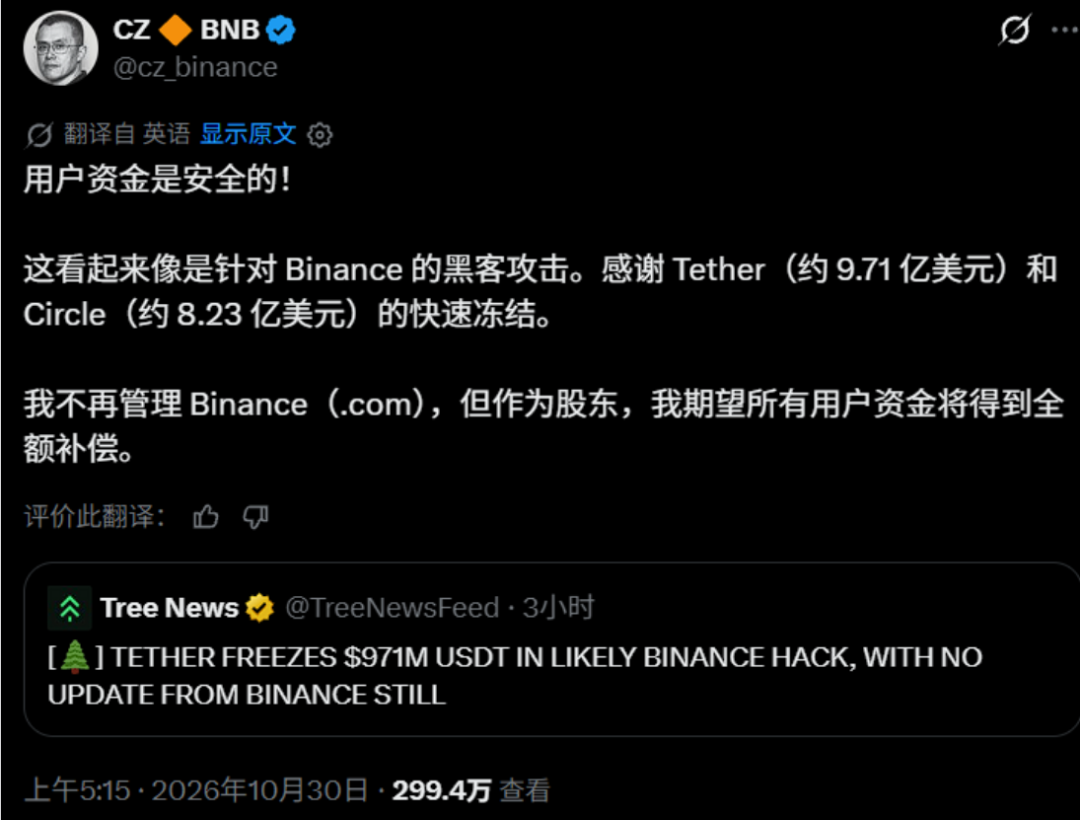
据原文披露,币安遭利用EIP-7702机制的签名授权攻击,40分钟转走约63亿美元;Tether、Circle等冻结稳定币,约33亿美元BTC、ETH等仍在链上。这表明,交易所和钱包不存在绝对安全,授权签名与内部提现系统可能成为攻击突破口。
据原文披露,10月30日凌晨,币安遭遇一场令整个加密市场震动的事件:短短40分钟,约63亿美元资产从八条链上的币安钱包被转出。消息传出后,比特币跌至六周低点,BNB一度下跌8%。真正值得警惕的,不只是巨额资产消失后的市场恐慌,而是攻击者绕过传统防线、诱使内部系统执行恶意操作的新路径。 按照原文披露的链上痕迹,攻击并非临时起意。10月28日,攻击者从混币协议Tornado Cash提取少量资金,用于准备链上操作所需的手续费;10月29日下午,其部署了恶意合约;当晚又使用测试钱包进行两次完整演练,最后一次演练结束时,距离正式行动只剩约3.5小时。这说明攻击者事先规划了资金准备、合约部署、测试和执行等环节,目标就是提高攻击命中率。 这次被利用的关键技术是EIP-7702。按照原文解释,该特性原本旨在提升普通钱包使用智能合约的便利性,例如由智能合约代付Gas。攻击者却将其变成攻击工具,诱导币安热钱包签署授权委托书,将账户的执行权临时交给恶意合约。所谓“合法搬砖”的黑色幽默正在于此:链上系统并不会判断一项授权背后的真实意图,只会自动执行已经获得权限的操作。 原文还提到,攻击者知道币安热钱包交易频繁,因此一次性取得了50个连续序号的授权。这些Nonce窗口相当于50张可供调用的执行许可。攻击者无需直接使用私钥,只要调用恶意合约,就能将64种代币扫走。由此可见,私钥并未被直接盗取,并不意味着资金安全;授权签名一旦被诱导,也可能成为与私钥泄露同样严重的突破口。 币安公布的初步调查结论是,一名DevOps工程师的笔记本电脑遭到入侵,攻击者借此提交未经授权的提现交易,目前未发现私钥泄露。原文分析认为,问题更可能集中在内部自动签名环节:攻击者未必需要破解密码学本身,而是入侵签名系统,诱使机器对恶意交易摘要完成签名。 更值得注意的是“Binance 16”热钱包的异常表现。按照原文披露,在“Binance 14”被清空24秒后,16号钱包竟使用自己的私钥,主动向攻击者转出28005枚ETH及其他代币。原文据此推测,攻击者不仅骗取了EIP-7702授权,还可能控制了内部提现基础设施。这说明一场签名攻击可能沿着内部系统继续扩散,其影响远不止于一次恶意合约调用。 在资金追回方面,稳定币发行方展现出了中心化体系的速度。Tether冻结了超过15.67亿枚USDT,Circle冻结了逾8亿美元USDC,Ripple、Paxos也参与了冻结。原文据此估算,约30亿美元资产被冻结,但仍有约33亿美元的BTC、ETH等资产留在链上。中心化稳定币可以在发行方配合下被紧急冻结,比特币、以太坊等去中心化资产却难以被同样直接地“一键暂停”。 冻结并不等于追回,更不等于立即返还。资产一旦进入跨链、混币或陌生地址,追踪难度便会显著增加。原文提醒,稳定币发行方能够快速冻结,只能说明其中心化权限在危机中能够发挥作用;剩余资产仍在链上流转,后续追踪仍需要时间以及相关方的配合。中心化控制可以止住一部分损失,却不能自动消除全部损失。 从Bybit到币安,攻击方式正在发生变化。按照原文披露,今年2月,Bybit冷钱包被攻击,损失达到15亿美元。此前的关键手法是骗过多签审批者签署恶意交易,此次则转向利用EIP-7702授权,并攻击自动签名系统。两次事件的相似之处在于,攻击者都没有正面攻破密码学防线,而是让原本用于保护资金的审批和签名机制替自己执行了恶意操作。 原文还引用了Immunefi首席执行官和Cyvers首席执行官的观点:AI工具正在降低攻击门槛,加密行业可能是第一个真正感受到AI冲击的市场。结合原文记录,攻击者曾在9分钟内将3.35亿枚USDT兑换成ETH,试图赶在Tether冻结前完成资产转换,其余部分则被冻结。攻击者利用速度差进行转移,追踪者则利用冻结权限追赶,双方展开的是一场围绕时间窗口的较量。 事件发生后,币安承诺使用SAFU基金和自有资金全额补偿用户,并暂停充提业务。原文中,已经不在币安担任管理职务的CZ也在社交平台发文,称冻结稳定币的机构是“救命恩人”,并表示“用户资金是安全的”。不过,平台补偿与事后追偿属于事件处置措施,不能反向证明热钱包、内部签名系统和提现流程原本不存在风险。 对普通用户而言,最重要的结论是:加密行业从来没有永久的安全平衡。交易所规模再大,也不等于私人保险箱;钱包使用再熟练,也不代表授权签名不会成为突破口。攻击者不一定需要拿到私钥,只要诱导系统完成一次错误签名,就可能调动原本受到保护的资产。因此,不要把全部鸡蛋放在一个篮子里,更不要把所有资产都放在同一个交易所。 原文的风险提示还强调,在中国大陆,虚拟货币不具有法偿性,不是法定货币,相关交易炒作活动属于非法金融活动,投资和交易不受法律保护。原文同时提醒,在相关民事争议中,合同效力可能不被认可,法院也可能认定损失由参与者自行承担。场外私兑、代投、搬砖套利以及杠杆交易等行为,同样不能因为使用区块链或完成线上转账,就自动获得与银行存款同等的法律保障。 链上资产一旦遭遇平台跑路、钱包清空或资金盘崩盘,追赃还可能受到匿名地址、跨链转移和混币等因素影响。原文用“冻结容易,返还极慢”概括这种现实困境。即便受害人报案并采取其他追偿措施,最终追回多少资产,仍可能取决于追踪时间、证据情况以及境外配合,不能把报案等同于本金必然返还。 尤其需要警惕所谓“链上黑客追回团队”和“内部关系解冻U”。这类承诺通常利用受害人资金已经损失、急于挽回本金的心理,再次骗取手续费、保证金或所谓服务费。受害后急于追回损失可以理解,但越是承诺可以在短时间内解冻、追回或翻倍,就越应该先核实身份、费用和资金流向,避免从一次损失陷入二次收割。 从币安到Bybit,从多签审批到EIP-7702授权,攻击目标始终是资金系统中的人、机器和权限。EIP-7702原本是提高钱包便利性的技术升级,却被攻击者于扩大授权影响;中心化稳定币可以快速冻结,又与去中心化资产难以冻结形成了鲜明反差。63亿美元转出事件留下的警示并不复杂:安全不能寄托在平台规模、品牌声誉或“私钥没泄露”上,任何签名、授权和提现环节失守,都可能让巨额资产在几分钟内离开账户。